Architecture agent IA : sécurité et production
Concevez un agent IA d’entreprise sûr : permissions, données, outils, évaluation et contrôle des coûts avant la production.
Réponse courte : une architecture d’agent IA d’entreprise sépare le modèle, les données, les outils et l’exécution. Les autorisations se contrôlent hors du modèle, avec des droits minimaux, une validation des paramètres et une approbation des actions sensibles. La production exige aussi des évaluations représentatives, un responsable, une supervision et des budgets d’exécution.
Définition : architecture d’agent IA. Organisation du modèle, des sources, des outils et des règles d’exécution pour que le système n’agisse que dans un périmètre autorisé.
Un agent qui retrouve un contrat n’expose pas l’entreprise aux mêmes risques qu’un agent qui le modifie ou l’envoie. Pourtant, ces capacités peuvent partager une interface. Le premier choix d’architecture devrait donc être le périmètre d’action, pas le modèle.
Chatbot, workflow ou agent : quelle complexité choisir ?
| Besoin | Point de départ | Vigilance |
|---|---|---|
| Répondre depuis des documents | Assistant avec recherche | Droits et sources |
| Exécuter des étapes connues | Workflow déterministe avec étapes IA | Erreurs et reprise |
| Choisir les étapes selon le contexte | Agent avec outils bornés | Autorisations et limites de boucle |
Cette grille est une recommandation de conception, pas une classification réglementaire. Une boucle agentique doit apporter un gain mesurable : couverture des demandes, réduction des exceptions ou délai de traitement. Si une règle stable suffit, le modèle n’a pas à la remplacer.
OWASP décrit l’autonomie excessive comme un risque lié à trop de fonctionnalités, de permissions ou de liberté d’exécution. Il recommande des outils limités et des autorisations appliquées dans les systèmes en aval. OWASP : Excessive Agency
Quelle architecture de référence utiliser ?
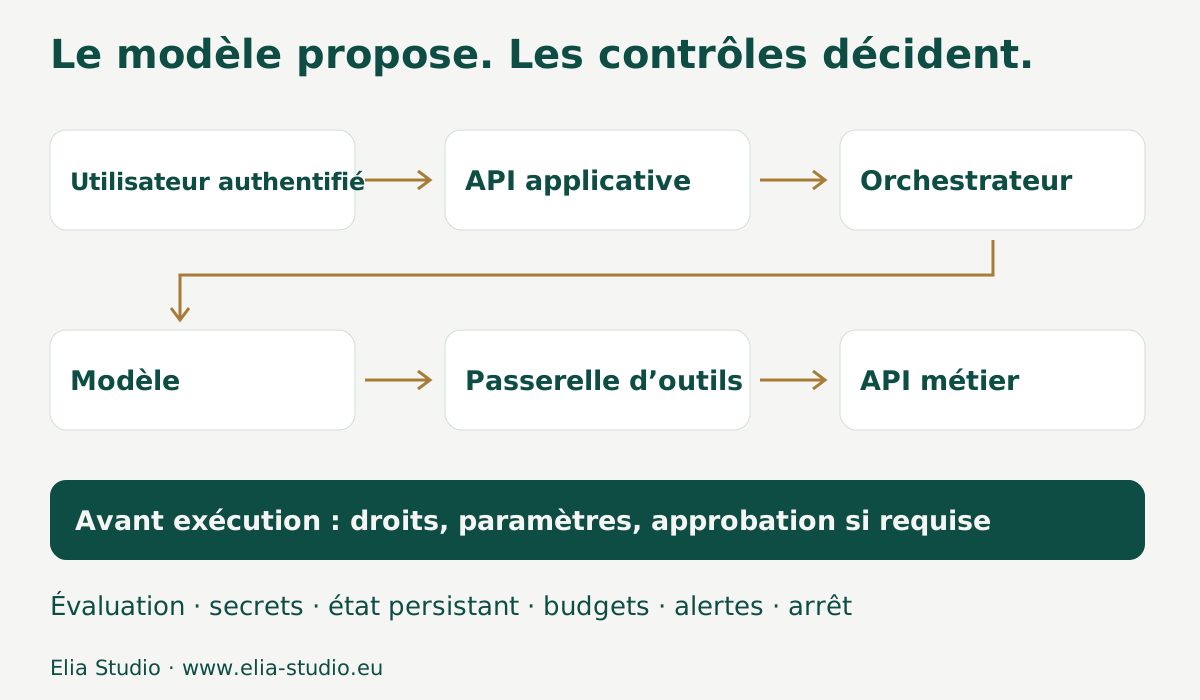
Pour un agent qui prépare des dossiers sans engager l’entreprise, nous proposons le parcours suivant. C’est un exemple d’architecture, pas la description d’un déploiement client.
Utilisateur authentifié
  -> API applicative : identité, périmètre, budget
  -> Orchestrateur : état et étapes autorisées
  -> Modèle : extraction, synthèse, proposition
  -> Passerelle d’outils : schéma, droits, paramètres
  -> Approbation humaine si nécessaire
  -> API métier : exécution et résultat
Le modèle propose. Le code applicatif décide si la proposition peut être exécutée. Le SI cible vérifie les droits sur la ressource. Évaluation, secrets, état persistant, alertes et arrêt restent des services transverses.
Pensez à un collaborateur doté de clés : sa capacité à comprendre une demande ne lui donne pas le droit d’ouvrir toutes les portes. Les contrôles doivent rester effectifs même lorsqu’il interprète mal un document.
Séparer connaissance et action
La recherche documentaire et la mise à jour d’un dossier ne doivent pas hériter automatiquement des mêmes permissions. Le RAG, génération augmentée par recherche, ne remplace pas le contrôle d’accès. Filtrez les sources selon l’utilisateur avant de les fournir au modèle, puis testez les accès entre équipes.
Notre guide RAG vs GraphRAG aide à choisir la recherche adaptée. Ce choix ne supprime pas la nécessité d’autoriser les données récupérées et les informations dérivées.
Donner des outils précis
Préférez creer_brouillon(dossier_id, texte) à un accès général permettant d’envoyer n’importe quel message. Une API de statut bornée est préférable à une connexion SQL disposant de droits d’écriture étendus lorsque seule cette modification est requise.
Comment gérer les droits et approbations ?
| Action | Périmètre | Contrôle proposé |
|---|---|---|
| Lire une pièce | Dossier assigné | Vérification avant récupération |
| Résumer | Sources accessibles | Références et complétude |
| Créer un brouillon | Dossier courant | Schéma et journalisation |
| Envoyer un message | Destinataire identifié | Approbation du contenu et de la cible |
| Modifier un référentiel sensible | Hors périmètre initial | Blocage ou parcours distinct |
L’approbation ne doit pas porter seulement sur « traiter le dossier ». Elle affiche l’action, la cible et les paramètres qui seront exécutés. Si le contenu ou le destinataire change, la validation précédente ne suffit plus. Les recommandations OWASP incluent une approbation spécifique aux opérations à conséquences importantes. OWASP : prévention des injections de prompt
Une interruption ne doit pas provoquer un deuxième envoi. Prévoyez un état persistant et des clés d’idempotence, qui permettent de reconnaître une opération déjà exécutée. Lisez aussi notre guide sur la validation humaine des agents IA.
Comment limiter les injections et les fuites ?
Un document récupéré peut contenir des instructions malveillantes. L’injection indirecte cherche à les faire traiter comme des consignes. Un filtre seul ne suffit pas : les outils doivent appliquer les permissions indépendamment de la réponse du modèle. OWASP : prévention des injections de prompt
- Identifiez les entrées externes comme non fiables.
- Séparez instructions applicatives et documents.
- Validez les arguments des outils.
- Restreignez ressources et destinations réseau.
- Faites approuver les opérations sensibles.
- Testez les attaques dans les pièces, recherches et réponses d’API.
Les logs doivent aider au support sans recopier tous les documents. Identifiant de dossier, version du modèle, outil et décision d’autorisation peuvent suffire selon le besoin. Excluez secrets et contenus sensibles inutiles ; protégez également les traces.
Comment mesurer qualité et coût ?
Un benchmark du modèle ne valide pas le système complet. Évaluez des cas normaux, incomplets, contradictoires et adversariaux, avec des critères fixés avant le pilote.
| Dimension | Mesure proposée |
|---|---|
| Qualité métier | Dossiers acceptés après contrôle |
| Fiabilité documentaire | Assertions reliées aux pièces |
| Sécurité | Actions interdites bloquées |
| Exploitation | Échecs, délais et reprises |
| FinOps | Coût complet par dossier accepté |
Une bonne rédaction ne compense pas un accès interdit. Le coût complet comprend modèles, recherche, outils, infrastructure, revue humaine et support. Limitez aussi étapes, durée, reprises et dépense par tâche. Un dépassement entraîne un arrêt contrôlé ou une escalade.
Conservez schémas d’outils, tests et politiques hors du fournisseur de modèle. Changer de modèle restera un projet d’évaluation, pas nécessairement une reconstruction du processus. Voir évaluer un agent avant la production.
Que vérifier avant la production ?
- Un responsable métier et un responsable technique sont nommés.
- Les données et actions autorisées sont documentées.
- Les droits sont appliqués hors du modèle et testés.
- Les approbations, doublons et interruptions sont traités.
- Les budgets, alertes et limites de boucle sont actifs.
- L’arrêt et le fonctionnement dégradé ont été testés.
- Les changements de modèle déclenchent une réévaluation.
La CNIL recommande des moyens d’intervention humaine effectifs et durables, permettant notamment de modifier une décision ou d’arrêter le système lorsque nécessaire. CNIL : utiliser un système d’IA en production
Complétez cette revue avec la checklist de passage en production et la trajectoire du POC à la production.
Cadrer un agent exploitable
Elia Studio conçoit des agents sur mesure, réalise des audits d’opportunités et construit des feuilles de route souveraines. Commencez par une décision : quelles tâches, quelles données, quels droits et quelles preuves avant production ? Contactez Elia Studio pour cadrer ce périmètre.
Sources consultées le 28 octobre 2026. Architecture et matrices illustratives, sans résultat client revendiqué.
Questions fréquentes
- Un agent IA doit-il avoir les mêmes droits que l’utilisateur ?
- Pas automatiquement. Ses droits doivent correspondre à la tâche autorisée et ne pas dépasser ce que l’utilisateur peut déléguer. Une identité de service peut convenir à un traitement borné ; une délégation utilisateur peut préserver les restrictions individuelles. Testez aussi les droits sur chaque ressource cible.
- Un prompt système suffit-il à sécuriser un agent ?
- Non. Le prompt peut décrire les règles, mais il ne constitue pas le mécanisme qui autorise ou refuse une exécution. Les autorisations, validations de paramètres et limites d’action doivent être appliquées par le code et les services cibles. Testez directement les actions interdites.
- Faut-il un humain pour chaque action ?
- Nous recommandons de proportionner le contrôle au risque : automatiser les opérations bornées et réversibles après évaluation, faire approuver les opérations sensibles avant exécution. Le cadre juridique et les règles sectorielles peuvent ajouter des exigences. L’approbation ne remplace ni les contrôles techniques ni la gestion des erreurs.
- Comment savoir si un agent IA est rentable ?
- Comparez le processus avant et après déploiement, à qualité comparable. Incluez vérifications, corrections et exploitation. Une baisse du temps de rédaction ne suffit pas si le temps total augmente. Distinguez capacité théorique libérée, dépense évitée et gain financier effectivement constaté, et mesurez aussi les exceptions.
À lire ensuite
· 7 min de lecture
Claude Code ou Codex : faire soi-même ou déléguer ?
Construire avec Claude Code ou Codex, ou confier un MVP à Elia Studio ? Comparez temps, compétences, responsabilités et coût complet.
Lire l’article →
· 7 min de lecture
Clin et Nemrut : deux produits, deux usages
Clin pour LinkedIn, Nemrut comme socle de solutions IA : comprenez leurs rôles, leurs licences et le passage à un usage entreprise.
Lire l’article →
· 8 min de lecture
Clin : notre assistant IA open source pour LinkedIn
Créé par Elia Studio, Clin relie contenus et prospection LinkedIn. Choisissez vos modèles IA et explorez une adaptation à votre entreprise.
Lire l’article →